ゼロデイとNデイ攻撃。AI時代に企業が見直したい情報漏えい対策
「ゼロデイ攻撃が増えている」「AIで攻撃が自動化される」と聞くと、特殊な技術を持つ大企業だけの問題に見えるかもしれません。しかし、多くの組織にとって現実的なリスクは、修正方法がすでに公表されているのに更新が間に合わない、いわゆるNデイ攻撃です。
この記事では、ゼロデイとNデイの違いを整理し、AIが攻撃と防御の速度にどう影響しているのかを、IPA、JPCERT/CC、CISA、英国NCSC、NIST、Google Threat Intelligence Groupの公開資料をもとに確認します。個別製品の緊急対応ではなく、小規模な会社でも使える優先順位の考え方をまとめます。
ゼロデイ攻撃とNデイ攻撃は何が違うのか
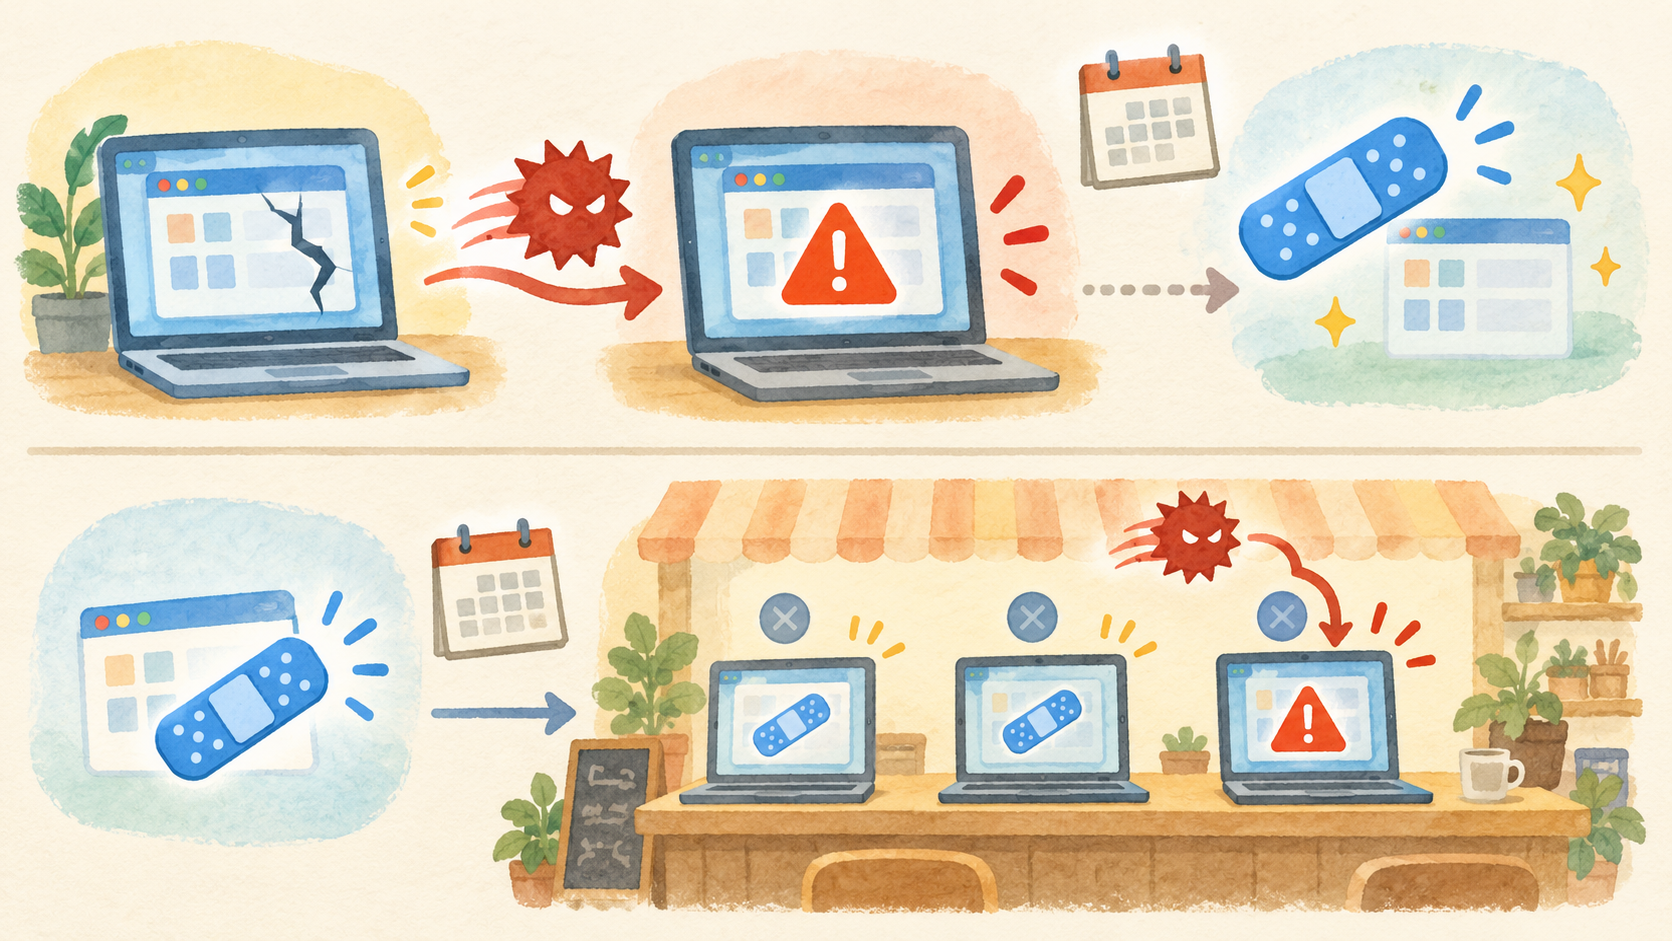
ゼロデイ攻撃は、製品の開発元や利用者が修正手段を十分に用意できていない脆弱性を悪用する攻撃です。発見や公表より先に悪用されることもあり、利用者側に「更新すれば防げる」という選択肢がない時間帯が生まれます。
Nデイ攻撃は、脆弱性や修正版が公開された後、その情報を手がかりに未更新の機器やソフトウェアを狙う攻撃です。「N」は公表から何日経ったかを表す言い方で、1日後でも数か月後でも、既知の脆弱性を悪用する点が共通します。
公表は防御側に必要な情報を届けますが、攻撃側も同じ情報を読めます。修正版の差分や検証コードから攻撃方法が組み立てられ、インターネット上の対象探索と組み合わされると、対応の猶予は短くなります。JPCERT/CCも、脆弱性公表直後からNデイ攻撃が行われる事例が増えていると解説しています。
AIで何が変わり、何はまだ断定できないのか
英国NCSCは、攻撃者がすでにAIを偵察、脆弱性調査、ソーシャルエンジニアリング、基本的なマルウェア作成、流出データの処理などに使っていると評価しています。熟練した攻撃者については、2027年に向けてAIがゼロデイの発見や悪用技術を高める可能性が高いとしています。
Googleの脅威調査も、AIによる脆弱性発見と悪用の接点が現れ始めたと報告しています。ただし、これは「AIが原因でゼロデイ件数が急増した」と確定したことを意味しません。現時点で確かなのは、調査、コード理解、検証、標的探索といった既存工程の一部をAIが速め、攻撃者と防御側の双方が使い始めていることです。
したがって、対策の軸は「AI攻撃だけを見つける特別な製品」ではありません。資産を把握し、重要な更新を早く適用し、侵入されても広がりにくくし、異常を見つけ、復旧できる状態を作ることが先です。
実例:3つのAIツールを組み合わせた小売サイトへの攻撃
Gambit Securityが2026年9月22日に公表した中間報告では、金銭目的の攻撃者が、脆弱性探索を行う「Strix」、侵入作業を自律的に進める「Cairn」、全体の指示や進行を担う「Hermes」を組み合わせ、オンライン小売サイトを攻撃していたとされています。人が与えた指示は「脆弱性レポートを読んで始める」「管理画面に入る」といった短いものが中心で、探索や侵入の多くはAIツール側が進めていました。
同社が攻撃者の中継サーバーから復元した記録によると、9月10日から15日までに105件の攻撃プロジェクトが起動し、少なくとも27社が程度の異なる侵害を受けました。2社からは合計60万件を超える有効期限内のカード情報が持ち出され、27の対象のうち19サイトではカード情報を盗むスキマーの設置が確認されました。101件の完了スキャンに使われたAI利用料は、1件あたり平均25.46ドルでした。
ただし、この数字は「27社すべてからカード情報が流出した」「攻撃全体が1社25.46ドルで完結した」という意味ではありません。60万件超は2社で確認された記録で、25.46ドルはAIによる完了スキャンの平均利用料です。また、Gambit Security自身も、調査途中の中間報告であり、攻撃者サーバー上のログやAIの報告には誤りが含まれる可能性があると明記しています。
侵入に成功したケースでは、多くが1日未満、場合によっては数時間でアクセスに至ったと報告されています。また、ある小売事業者では、AIエージェントの後始末が広すぎるテーブル名に一致し、管理者が作ったバックアップを含む180のデータベーステーブルを削除しました。情報の窃取だけでなく、攻撃側の自動処理の誤作動が事業継続に影響する可能性もあります。
この事例が示すのは、AIが未知の脆弱性を生み出したということではなく、標的の選定、既知の弱点の探索、侵入経路の試行を低コストかつ長時間続けられるようになったことです。防御側は、更新の速さだけでなく、侵入されても被害を広げない権限分離、決済画面や配信ファイルの改変検知、分離したバックアップと復元確認までを一続きで考える必要があります。
企業の情報漏えいは、脆弱性ひとつで完結しない
侵入口が脆弱性でも、その後の被害は権限と運用で変わります。管理者権限が広く共有されている、同じ認証情報を使い回している、外部公開機器を把握していない、ログを残していない、バックアップが同じ環境にしかない。このような条件が重なると、窃取・暗号化・取引先への波及まで進みやすくなります。
IPAの「情報セキュリティ10大脅威 2026」では、組織向けの1位がランサム攻撃、3位がAIの利用をめぐるサイバーリスク、4位がシステムの脆弱性を悪用した攻撃です。順位は将来の確率を示すものではありませんが、脆弱性対応、認証、バックアップ、委託先を含む体制を別々に扱わない方がよいことを示しています。
まず整えたい7つの対策
1. 外から見える機器とサービスを一覧にする
VPN、ルーター、ファイアウォール、リモート接続、メール、クラウド管理画面、公開Webアプリを洗い出し、製品名・版・管理者・更新方法を記録します。持っていると知らない機器は更新できません。
2. 更新は「危険度」だけでなく悪用実績で優先する
点数が高い順だけでなく、CISAのKnown Exploited Vulnerabilities(KEV)や、メーカー・IPA・JPCERT/CCの注意喚起を確認します。実際に悪用され、外部公開され、重要情報へつながるものを先にします。すぐ更新できない場合は、一時停止、外部公開の制限、アクセス元の限定など代替策を取ります。
3. 管理者と外部接続に強い多要素認証を使う
メール、VPN、クラウド、管理者アカウントには多要素認証を設定します。可能ならFIDOなどフィッシング耐性のある方式を優先し、管理者権限は日常利用と分けます。
4. 権限とネットワークを分ける
一つのアカウントが侵害されても全データへ届かないよう、必要最小限の権限にします。重要な業務、バックアップ、一般端末を分離し、退職者や不要アカウントを定期的に止めます。
5. ログを残し、見る条件を決める
管理者ログイン、設定変更、大量ダウンロード、新しい転送ルール、深夜のアクセスなど、確認すべき事象を決めます。保存しているだけでは発見につながらないため、誰がどの頻度で見るかまで決めます。
6. バックアップを分離し、復元を試す
NISTは、重要データのバックアップと復元戦略を計画・実装・テストし、バックアップを保護・隔離することを推奨しています。コピーが存在するだけでなく、必要な順番で戻せるかを定期的に試します。
7. 連絡先と初動を一枚にする
「誰が端末を切り離すか」「どこへ連絡するか」「ログや画面をどう保存するか」「顧客・取引先・関係機関への連絡を誰が判断するか」を短い手順にします。緊急時に検索から始めないことが重要です。
小さな会社では、毎月の確認日を決める
専任担当者がいなくても、月に一度、①外部公開機器、②更新状況、③管理者アカウント、④バックアップ結果、⑤最近の注意喚起を確認できます。緊急の悪用情報は月次を待たず、メーカーやIPA、JPCERT/CCの通知を起点に対応します。
AI時代に必要なのは、すべての新技術を追いかけることではありません。公表から悪用までの時間が短くなる前提で、情報を受け取る場所、優先順位を決める人、更新できないときの代替策を先に決めることです。
参照した一次資料
- IPA「情報セキュリティ10大脅威 2026」
- JPCERT/CC「脆弱性関連情報取扱制度の運用と今後の課題について(後編)」
- 英国NCSC「Impact of AI on cyber threat from now to 2027」
- Google Threat Intelligence Group「Vulnerability Discovery and Exploitation Trends in the AI Era」
- Gambit Security「Autonomous AI Agents are breaking into hundreds of Online Retailers for $25 a target in an ongoing campaign」
- CISA「Known Exploited Vulnerabilities Catalog」
- NIST「Ransomware Risk Management: A Cybersecurity Framework 2.0 Community Profile」
※この記事は一般的な情報整理で、個別環境の安全性を保証するものではありません。利用中の製品については、メーカーと公的機関の最新情報をご確認ください。